امنیت وبسایت از کجا شروع میشود؟ بررسی لایههای حفاظتی از سرور تا مرورگر کاربر
امنیت وبسایت را نمیتوان با نصب یک افزونه یا فعالکردن HTTPS تامین کرد. یک وبسایت از اجزای مختلفی تشکیل شده است: فایلها و پایگاه داده روی سرور قرار دارند، نرمافزار درخواستهای کاربران را پردازش میکند و مرورگر از طریق شبکه با سرور ارتباط برقرار میکند. هرکدام از این بخشها ممکن است نقطه ورود مهاجمان باشند.
برای مثال، ممکن است ارتباط کاربر با وبسایت رمزنگاری شده باشد، اما یک افزونه قدیمی راه نفوذ به پنل مدیریت را باز گذاشته باشد. یا نرمافزار وبسایت امن باشد، ولی تنظیمات اشتباه سرور دسترسی غیرمجاز به اطلاعات را ممکن کند. به همین دلیل، حفاظت از وبسایت به مجموعهای از اقدامات هماهنگ نیاز دارد؛ اقداماتی که از زیرساخت شروع میشوند و تا مرورگر کاربران ادامه پیدا میکنند.
تهدیدهای امنیتی از چه مسیرهایی وارد میشوند؟
یکی از مسیرهای رایج نفوذ، آسیبپذیری در سیستم مدیریت محتوا، قالبها و افزونههاست. نرمافزارهای قدیمی ممکن است ضعفهایی داشته باشند که مهاجمان با استفاده از آنها کد مخرب اجرا کنند یا به اطلاعات دسترسی پیدا کنند. استفاده از نسخههای بهروز و حذف افزونههایی که دیگر کاربردی ندارند، بخشی از کاهش این ریسک است.
حسابهای مدیریتی نیز هدف مهمی هستند. رمزهای عبور ساده، استفاده از یک رمز در چند سرویس و نبود احراز هویت چندمرحلهای، احتمال دسترسی غیرمجاز را افزایش میدهند. گاهی مهاجم بدون نیاز به پیدا کردن یک آسیبپذیری پیچیده، تنها با دستیابی به اطلاعات ورود مدیر میتواند کنترل وبسایت را در اختیار بگیرد.
در سطح نرمافزار، حملاتی مانند SQL Injection از ورودیهای ناامن برای اجرای دستورهای ناخواسته در پایگاه داده استفاده میکنند. از طرف دیگر، حملات DDoS با ارسال حجم زیادی از درخواستها، منابع سرور یا ظرفیت شبکه را اشغال میکنند و مانع دسترسی کاربران واقعی میشوند. آسیبپذیریهای سیستمعامل و سرویسهای نصبشده روی سرور نیز میتوانند مسیرهای دیگری برای نفوذ ایجاد کنند.
امنیت وبسایت از محیط میزبانی شروع میشود
فایلها، پایگاه داده و سرویسهای اجرایی وبسایت در محیط میزبانی قرار دارند. اگر این محیط بهدرستی مدیریت نشود، حتی یک نرمافزار بهروز هم ممکن است در معرض خطر باشد. برای مثال، دسترسی بیش از حد کاربران به فایلها یا جداسازی نامناسب حسابهای میزبانی میتواند باعث شود نفوذ به یک بخش، سایر بخشها را نیز تحت تاثیر قرار دهد.
در هاست اشتراکی، ایزولهسازی حسابها اهمیت زیادی دارد. هر وبسایت باید تا حد امکان به فایلها و منابع حساب خودش محدود باشد. تنظیم مجوز فایلها، محدودسازی دسترسیها و بهروزرسانی سرویسهای میزبانی نیز از اقداماتی هستند که به کاهش ریسک کمک میکنند.
به همین دلیل، هنگام انتخاب سرویس میزبانی نباید فقط به فضای دیسک و میزان منابع توجه کرد. نحوه مدیریت محیط و امکانات امنیتی آن هم اهمیت دارد. برای مثال، در زمان خرید هاست از سرور.آیآر بهتر است نیازهای فنی و امنیتی وبسایت را در کنار مشخصات سرویس بررسی کنید.
در سرورهایی که مدیریت سیستمعامل و سرویسها بر عهده مدیر فنی است، مسئولیت پیکربندی امن نیز اهمیت بیشتری پیدا میکند. غیرفعالکردن سرویسهای غیرضروری، بستن پورتهای بلا استفاده و تنظیم فایروال، سطح دسترسی مهاجمان را محدود میکند. بهروزرسانی منظم سیستمعامل و نرمافزارهای نصبشده هم ضروری است؛ چون باقی ماندن نسخههای آسیبپذیر میتواند سرور را در معرض نفوذ قرار دهد.
نسخه پشتیبان نیز بخش مهمی از امنیت زیرساخت است. بکاپ مانع نفوذ نمیشود، اما در صورت حذف اطلاعات، خرابکاری یا آلودگی وبسایت امکان بازیابی را فراهم میکند. بهتر است نسخههای پشتیبان در محیطی مستقل نگهداری شوند؛ زیرا اگر مهاجم به سرور اصلی دسترسی پیدا کند، ممکن است بکاپهای ذخیرهشده روی همان سرور را هم حذف کند.
رمزنگاری ارتباط میان کاربر و سرور
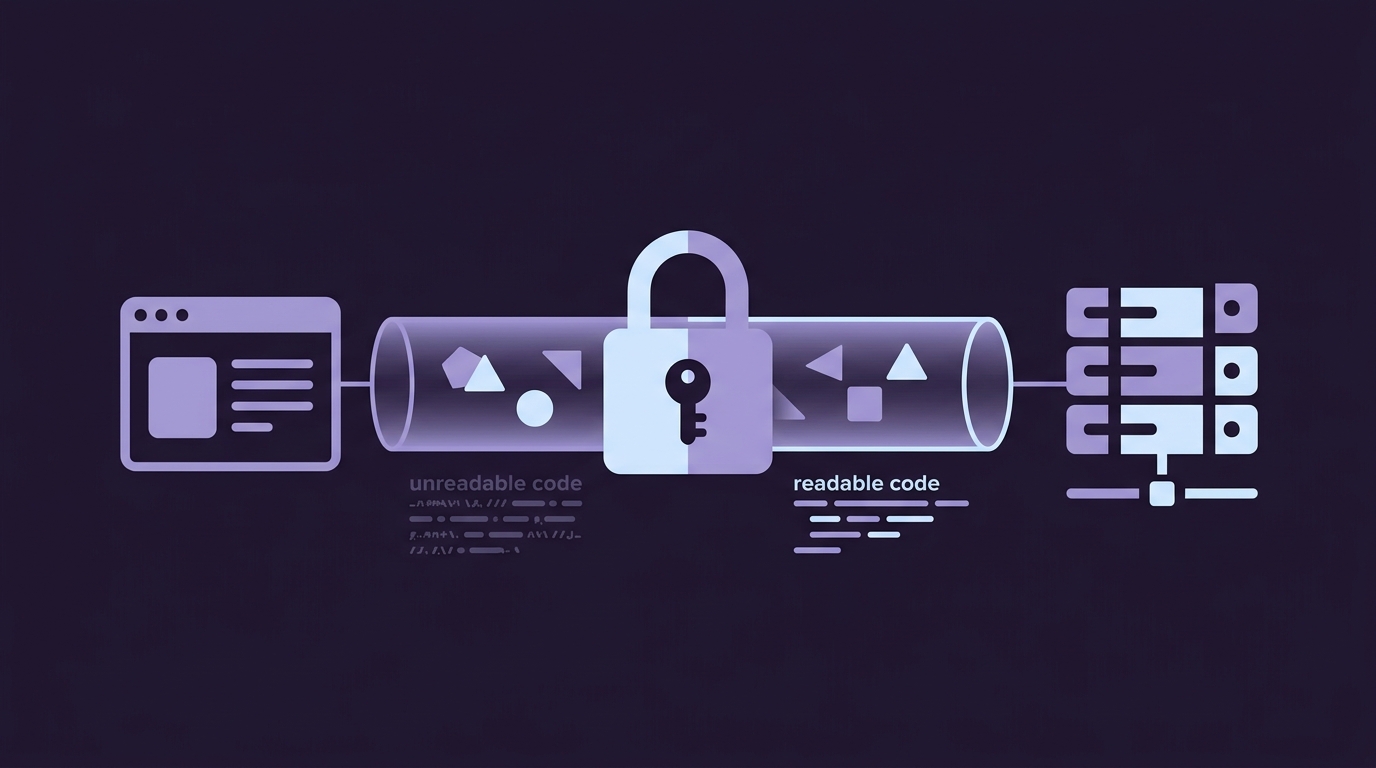
اطلاعاتی که میان مرورگر و سرور جابهجا میشوند نیز به حفاظت نیاز دارند. وقتی کاربری وارد حساب خود میشود یا اطلاعات پرداخت را ارسال میکند، این دادهها نباید در مسیر انتقال قابل مشاهده یا دستکاری باشند.
پروتکل HTTPS با استفاده از TLS ارتباط میان مرورگر و سرور را رمزنگاری میکند. گواهینامه دیجیتال نیز به مرورگر کمک میکند هویت دامنه را بررسی کند و مطمئن شود ارتباط با وبسایت موردنظر برقرار شده است. به همین دلیل، استفاده از گواهینامه معتبر برای وبسایتهایی که اطلاعات کاربران را دریافت میکنند ضروری است.
خرید گواهینامه SSL و نصب صحیح آن، یکی از مراحل فعالسازی HTTPS است. پس از نصب نیز باید تنظیمات سرور بررسی شوند، نسخههای امن TLS مورد استفاده قرار بگیرند و درخواستهای HTTP به نسخه امن وبسایت هدایت شوند.
محدود کردن دسترسیهای مخرب در سطح شبکه
سرور برای ارائه خدمات باید از طریق شبکه در دسترس باشد، اما این دسترسی نباید بدون محدودیت انجام شود. باز گذاشتن تمام پورتها یا قرار دادن سرویسهای مدیریتی در معرض اینترنت، سطح حمله را افزایش میدهد. بهتر است فقط سرویسهای ضروری در دسترس باشند و دسترسی به بخشهای مدیریتی به شبکهها یا IP های مورد اعتماد محدود شود.
فایروال شبکه با اعمال قوانین مشخص، ترافیک ورودی و خروجی را کنترل میکند. در کنار آن، فایروال برنامههای وب (WAF) درخواستهای HTTP را بررسی میکند و میتواند برخی الگوهای مشکوک، مانند تلاش برای SQL Injection، را شناسایی و مسدود کند.
برای مقابله با حملات DDoS نیز ممکن است به راهکارهای تخصصی نیاز باشد. محدود سازی تعداد درخواستها از یک منبع مشخص، استفاده از سرویسهای محافظت در برابر حملات حجیم و بهکارگیری سامانههای تشخیص و جلوگیری از نفوذ، احتمال اختلال در دسترسپذیری وبسایت را کاهش میدهند.
چه زمانی سرور اختصاصی انتخاب مناسبتری است؟
بعضی کسبوکارها به تنظیمات و کنترلهایی نیاز دارند که در محیطهای میزبانی آماده در دسترس نیست. اجرای نرمافزارهای تخصصی، تعریف سیاستهای دسترسی اختصاصی یا جداسازی سرویسهای حساس میتواند استفاده از زیرساخت مستقل را ضروری کند.
برای مثال، مجموعهای که یک سامانه مالی یا پایگاه داده حساس را مدیریت میکند، ممکن است بخواهد دسترسی کاربران، سرویسهای فعال و تنظیمات شبکه را مطابق سیاستهای امنیتی خودش تعیین کند. در چنین شرایطی، خرید سرور اختصاصی ایران میتواند امکان کنترل مستقیمتر بر سختافزار و محیط اجرای سرویسها را فراهم کند.
بااینحال، اختصاصی بودن سرور بهتنهایی امنیت را تضمین نمیکند. اگر سیستمعامل بهروز نباشد، دسترسی مدیریتی بهدرستی کنترل نشود یا پورتهای غیرضروری باز بمانند، سرور اختصاصی هم در معرض نفوذ قرار میگیرد. مزیت اصلی این زیرساخت، آزادی عمل بیشتر در مدیریت منابع و تنظیمات است؛ نه حذف خودکار تهدیدهای امنیتی.
امنیت وبسایت به نگهداری مداوم نیاز دارد
امنیت یک وبسایت با راهاندازی اولیه به پایان نمیرسد. آسیبپذیریهای تازه شناسایی میشوند، نسخههای جدید نرمافزارها منتشر میشوند و روشهای حمله تغییر میکنند. به همین دلیل، بررسی دورهای وضعیت امنیتی باید بخشی از برنامه نگهداری وبسایت باشد.
بهروزرسانی CMS و افزونهها، فعالسازی احراز هویت چندمرحلهای برای حسابهای مدیریتی و محدودکردن سطح دسترسی کاربران از اقدامات پایه هستند. بررسی گزارشهای ورود نیز میتواند تلاشهای مشکوک یا فعالیتهای غیرعادی را آشکار کند. در کنار این موارد، اسکن دورهای آسیبپذیریها و آزمایش بکاپها کمک میکند ضعفهای احتمالی پیش از تبدیل شدن به یک بحران شناسایی شوند.
امنیت وبسایت حاصل کنار هم قرار گرفتن چند لایه حفاظتی است. سرور و محیط میزبانی باید بهدرستی مدیریت شوند، ارتباط با مرورگر رمزنگاری شود و دسترسیها و ترافیک شبکه تحت کنترل باشند. انتخاب زیرساخت مناسب هم بخشی از همین فرایند است. سرور.آیآر با ارائه سرویسهای میزبانی و سرور، گزینههایی برای میزبانی وبسایتها و سامانههای مختلف در اختیار کسبوکارها قرار میدهد. در نهایت، این مدیران وبسایت هستند که با انتخاب متناسب با نیاز پروژه و رسیدگی مستمر به تنظیمات امنیتی، از این زیرساخت بهدرستی استفاده میکنند.
هشدار! این مطلب صرفا جهت آشنایی مخاطب گرامی با این کسبوکار منتشر شده است و بازیسنتر هیچ مسئولیتی را در رابطه با آن نمیپذیرد.
